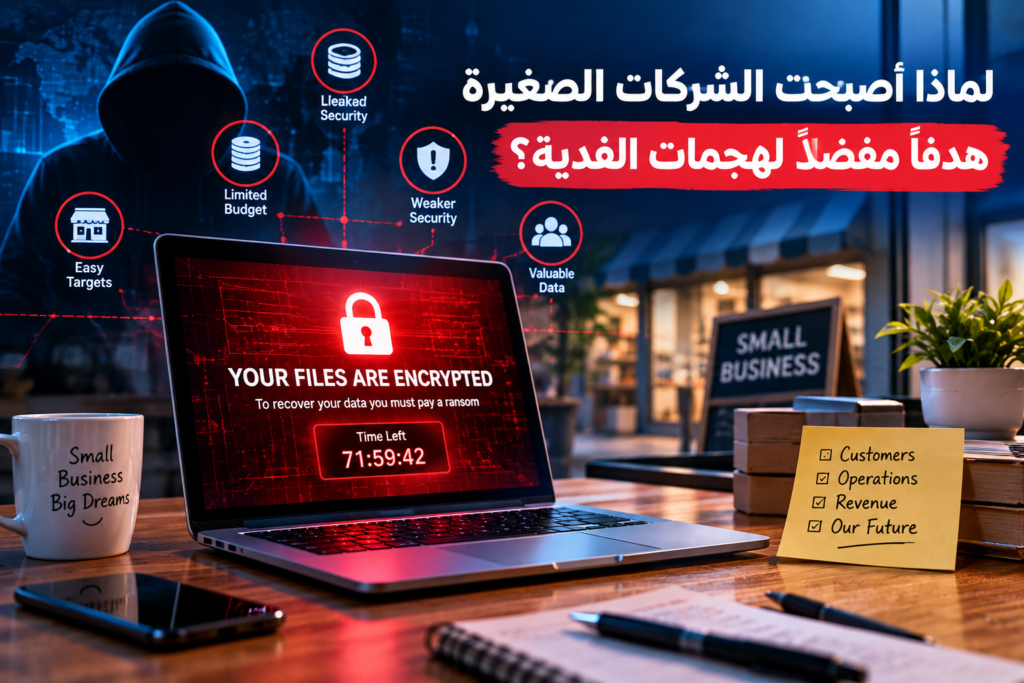
تشير تقارير متعددة إلى تحوّل تدريجي في أهداف هجمات الفدية الإلكترونية من الشركات الكبرى، التي باتت تستثمر ميزانيات ضخمة في الحماية، نحو الشركات الصغيرة والمتوسطة التي غالبًا ما تفتقر لفريق أمن سيبراني مخصص أو حتى سياسات نسخ احتياطي واضحة.
لماذا هي هدف جذاب
بالنسبة للمهاجمين، تمثل هذه الشركات توازنًا مناسبًا بين احتمالية الدفع، نظرًا لاعتمادها الكامل على أنظمتها الرقمية لتشغيل العمل اليومي، وضعف الدفاعات التقنية مقارنة بالمؤسسات الكبرى، ما يجعل اختراقها أقل تكلفة وأسرع تنفيذًا.
خطوات دفاعية لا تتطلب ميزانية كبيرة
من أهم الإجراءات منخفضة التكلفة التي يمكن لأي شركة صغيرة تطبيقها: تفعيل النسخ الاحتياطي التلقائي المنتظم لبيانات العمل الأساسية مع الاحتفاظ بنسخة منفصلة عن الشبكة الرئيسية، تفعيل المصادقة الثنائية على جميع الحسابات الإدارية، وتدريب الموظفين بشكل دوري على التعرف على رسائل التصيّد الاحتيالي، لأن الخطأ البشري يبقى السبب الأول لمعظم الاختراقات الناجحة.
الاستثمار في هذه الإجراءات الأساسية، رغم بساطتها، يقلل بشكل كبير من احتمالية الوقوع ضحية لهجوم فدية، أو على الأقل يقلل من حجم الضرر في حال حدوثه.
دور التأمين السيبراني
إلى جانب الإجراءات الوقائية المباشرة، بدأت شركات صغيرة متزايدة العدد بالنظر إلى بوالص التأمين السيبراني كخط دفاع مالي إضافي، يغطي جزءًا من تكاليف التعافي في حال وقوع هجوم فعلي، من استعادة البيانات إلى التعامل القانوني مع أي تسريب محتمل لبيانات العملاء. مع ذلك، تشترط أغلب شركات التأمين حاليًا توفر حد أدنى من الإجراءات الأمنية الأساسية، مثل المصادقة الثنائية والنسخ الاحتياطي المنتظم، كشرط مسبق لإصدار البوليصة أصلاً.
من الناحية العملية أيضًا، يُنصح بإعداد خطة استجابة مكتوبة وواضحة قبل وقوع أي حادث، تحدد بدقة من يجب إبلاغه أولاً داخل الشركة، وكيفية عزل الأجهزة المصابة عن الشبكة بسرعة لمنع انتشار الهجوم، بدلًا من محاولة ارتجال خطة تحت ضغط الحدث الفعلي، وهو ما يزيد غالبًا من حجم الضرر النهائي.
لماذا النسخ الاحتياطي وحده لا يكفي
من الأخطاء الشائعة الاعتقاد بأن مجرد وجود نسخة احتياطية يكفي للتعافي السريع من هجوم فدية، لكن الواقع أن كثيرًا من الحالات تكتشف أن النسخة الاحتياطية نفسها كانت متصلة بالشبكة وتأثرت بالهجوم أيضًا. لذلك ينصح الخبراء تحديدًا بالاحتفاظ بنسخة واحدة على الأقل مفصولة فعليًا عن الشبكة (Offline) أو في خدمة سحابية بصلاحيات وصول محدودة ومنفصلة تمامًا عن حسابات الإدارة اليومية للشركة.
تنصح جهات مختصة بالأمن السيبراني أيضًا بإجراء اختبار دوري فعلي لعملية استعادة النسخة الاحتياطية، وليس فقط التأكد من وجودها، لأن كثيرًا من الشركات تكتشف فقط أثناء أزمة حقيقية أن النسخة الاحتياطية التي اعتمدت عليها كانت تالفة أو غير مكتملة منذ أشهر دون أن ينتبه أحد لذلك، بسبب غياب أي اختبار استعادة فعلي ضمن الروتين الدوري المعتاد للشركة.
في النهاية، الاستثمار المسبق في هذه الإجراءات الأساسية، مهما بدا بسيطًا، يبقى أقل تكلفة بكثير من التعامل مع نتائج هجوم فعلي بعد وقوعه، سواء من الناحية المالية أو من ناحية استمرارية العمل نفسه.
تنشر بعض الجهات الأمنية الوطنية أدلة إرشادية مجانية مخصصة تحديدًا للشركات الصغيرة حول التعامل مع هذا التهديد، وتستحق هذه الموارد المجانية المراجعة الدورية لتحديث معرفة الفريق بآخر أساليب الحماية الموصى بها.